
Последние новости рубрики Общество
29 сентября 2026 19:27
Более 15 тысяч кв. метров газона восстановили на Автозаводе29 сентября 2026 18:34
Нижегородский центр поддержки семьи отметил 15-летиеЭксклюзив
29 сентября 2026 18:26
Как защитить молодежь от экстремизма, обсудили на конференции в Нижнем НовгородеЭксклюзив
29 сентября 2026 17:45
Юрий Шалабаев рассказал, почему тепло пришло еще не во все дома29 сентября 2026 17:19
Центр гематологии и химиотерапии создан на базе НОКБ имени Семашко29 сентября 2026 16:46
Турникеты модернизировали на двух станциях метро в Нижнем Новгороде29 сентября 2026 16:31
Прокуратура помогла бойцу СВО из Дивеева восстановиться на работе29 сентября 2026 15:30
Конечную остановку нижегородского автобуса №85 перенесут с 1 октября29 сентября 2026 15:17
Мошенники крадут деньги через вредоносные приложения со скидками на АЗС29 сентября 2026 14:15
Почти 400 «зайцев» поймали в общественном транспорте Нижнего НовгородаОбщество
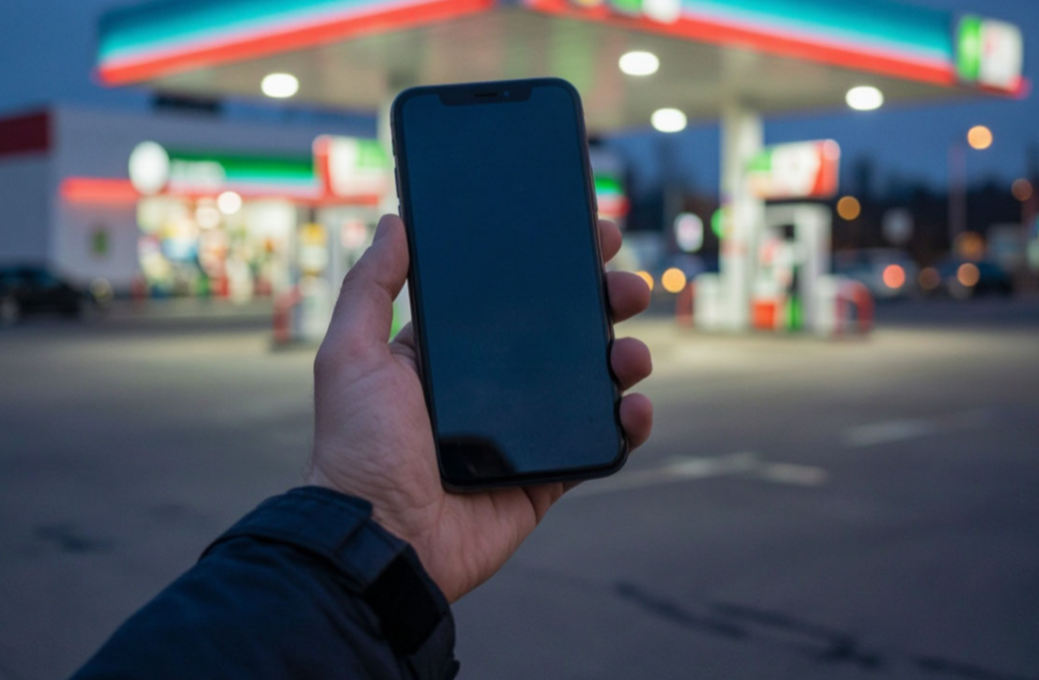
Фото:
Мошенники начали распространять вредоносные APK-файлы, выдавая их за официальные приложения крупной нефтегазовой компании. Злоумышленники используют различные тактики, чтобы привлечь внимание пользователей: обещают бонусы на заправку, скидки и удобные функции поиска АЗС. Однако после установки таких программ они могут получить доступ к личным данным и финансовым средствам владельца смартфона.
Как мошенники заманивают пользователей
МВД России предупреждает о новой схеме мошенничества, связанной с созданием фишинговых сайтов. Эти сайты имитируют ресурсы крупных нефтегазовых компаний и предлагают пользователям загрузить якобы официальное приложение. На таких сайтах размещаются фиктивные отзывы, которые создают впечатление, что программа уже пользуется популярностью.
В описании приложения обещают доступ к картам АЗС по всей России, информацию о наличии топлива и возможность получения скидок. Однако на самом деле пользователю предлагают загрузить APK-файл, который может содержать вредоносное программное обеспечение.
Опасности установки вредоносного APK
Белый хакер и специалист по кибербезопасности Марсель Дандамаев рассказал в интервью для 360.ru, что последствия установки такого приложения зависят от типа вредоносного ПО, которое оно содержит. Злоумышленники могут получить доступ к личным данным, таким как SMS, камера, контакты и другие. Это может привести к краже учётных записей, финансовых средств и другой конфиденциальной информации.
В некоторых случаях вредоносное ПО может использоваться для хищения денег через SMS-банкинг. Злоумышленники перехватывают сообщения с кодами подтверждения и переводят деньги на подконтрольные номера и электронные кошельки.
Как распознать вредоносное приложение
Одним из признаков вредоносного приложения является большое количество разрешений, которые оно запрашивает после установки. Особенно подозрительными должны быть запросы на доступ к камере, местоположению, контактам и другим функциям, которые не нужны для выполнения заявленных функций приложения.
Кроме того, на заражение могут указывать следующие симптомы:
-
Внезапное замедление работы устройства.
-
Быстрый разряд аккумулятора.
-
Перегрев.
-
Появление неизвестных программ и всплывающих окон.
-
Необычный расход интернет-трафика.
-
SMS, которые владелец телефона не отправлял.
Защита от вредоносных программ
Google Play Защита, установленная на Android, проверяет приложения во время установки и периодически сканирует уже установленные программы. Она также проверяет приложения, полученные из сторонних источников. Если система обнаруживает потенциально опасную программу, она может предупредить пользователя, заблокировать приложение или удалить его.
Однако, несмотря на защиту, МВД рекомендует не скачивать приложения из непроверенных источников и подозрительных ссылок. Также рекомендуется использовать антивирусную защиту и регулярно обновлять операционную систему.
Что делать, если вредоносное приложение уже установлено
Если вредоносное приложение уже установлено на смартфон, простого удаления может оказаться недостаточно. Рекомендуется выполнить следующие действия:
-
Почистить телефон антивирусом. Это поможет удалить вредоносное ПО и предотвратить его дальнейшее распространение.
-
Сделать бэкап телефона. Это позволит сохранить важные данные, такие как фотографии, контакты и другие файлы.
-
Установить новую прошивку. Это поможет полностью очистить устройство от вредоносного ПО.
Если после выполнения этих действий вредонос продолжает работать или появляется снова, рекомендуется выполнить сброс смартфона к заводским настройкам. Перед этим необходимо сохранить все важные данные на другой носитель.
Copyright © 1999—2025 НИА "Нижний Новгород".
При перепечатке гиперссылка на НИА "Нижний Новгород" обязательна.
Настоящий ресурс может содержать материалы 18+
Новости по теме
24 сентября 2026 14:34
В МВД объяснили, почему нижегородцы продолжают верить мошенникамЭксклюзив
23 сентября 2026 19:26
В киберполиции предупредили о мошеннической схеме с данными об участниках СВО01 сентября 2026 16:01
Кибермошенники вовлекают подростков в преступные схемы с помощью ИИ
03 сентября 2026 17:42
Фоторепортаж: как выглядят восстановленные «Дом Чардымова» и «Дом Самгина»
